
AIにより
エンドポイントへの
サイバー攻撃が
激化しています
従業員数やセキュリティの担当者数は
会社ごとに大きく異なります。
コスト、人員など、最適な運用を実現するために
体制に合わせたセキュリティ対策が必要です。
なぜ今、エンドポイント
セキュリティの
再構築が
必要なのか?
AIPCの普及で端末内に機密データが急増し、攻撃者から格好の標的となる今、エンドポイント保護の重要性は極めて高まっています。それに伴い、EDRなどの検知をすり抜ける脅威の増加や、AI利用によるゼロデイ攻撃の加速化など、サイバー攻撃がより高度化しています。
さらに、感染した際の復旧作業や、日々大量に発生するアラートへの対応は、運用者に深刻な負担を与えています。
高度化する脅威からデータを守り、運用負荷を軽減する新たな対策が今、求められています。
中堅~中小企業向け 簡単強力なエンドポイントセキュリティ HP Wolf Pro Security
こんなお悩みはありませんか?
- セキュリティ対策をしたいが
何をすればよいのかわからない - セキュリティ運用に
人手や予算をかけられない - ファイルやWebサイトの
「うっかりクリック」など
人的リスクに不安を感じている
HP Wolf Pro Security
なら
手間をかけず強力な
セキュリティを実現します!
HP Wolf Pro Security
の特徴
特徴1 危険なファイルやWebサイトを
隔離
使い捨ての「隔離空間」で感染を防止
外部から入手したメールの添付、ダウンロードファイル、USBドライブ内のドキュメントを、PC内に作成した「使い捨ての隔離空間」で開く機能です。万が一ウイルスが潜んでいても、画面を閉じるだけで感染を防ぐことができます。また、Webサイトを開く際もタブ毎に隔離空間で閲覧ができる「セキュアブラウザ」という機能があるため、安全にWebサイトの閲覧が可能です。
特徴2 次世代アンチウイルス(NGAV)
AI技術で未知の脅威を検出・阻止
従来のアンチウイルスソフトと異なり、高度なAIがウイルスの「怪しい動き」を自ら学習します。日々生まれる未知のウイルスや巧妙な攻撃も、PCに入り込む前に先回りして見破り、自動でブロックして安全を守ります。
特徴3 ユーザー資格情報の保護
悪意あるサイトからパスワードなどの情報を保護
本物そっくりの偽サイト(フィッシング詐欺)などに騙され、パスワードやIDを入力してしまうのを防ぐ機能です。怪しいサイトでの入力を自動で遮断・警告し、悪意ある第三者に情報を盗まれるのを防ぎます。
特徴4 脅威の分析
隔離した脅威の分析・可視化
侵入したウイルスの侵入経路や挙動を、管理画面で分かりやすく見える化します。専門知識がなくても被害状況や攻撃の手口を直感的に把握でき、今後のセキュリティ強化へ迅速に繋ぐことができます。
ユースケース
- 従業員規模
- 100名
- 業種
- 製造業
- セキュリティ
運用体制 - 1人(総務部門による運用)
課題背景
取引先を装う怪しいメールが増加しているとの報告が社内で上がっており、検知に依存せずファイルを仮想空間で安全に開く「封じ込め」機能と、ひとり情シスでも簡単に運用できるシンプルさを評価しHP Wolf Pro Securityを導入。
導入後
従業員が「うっかり」不審な添付ファイルを開いてしまってもPC本体への感染が完全に防がれ、感染後の復旧に伴う業務停止(ダウンタイム)がなくなり、セキュリティ運用の負荷と精神的負担が劇的に改善された。
大企業向け
米国防総省でも採用される
超強力エンドポイントセキュリティ
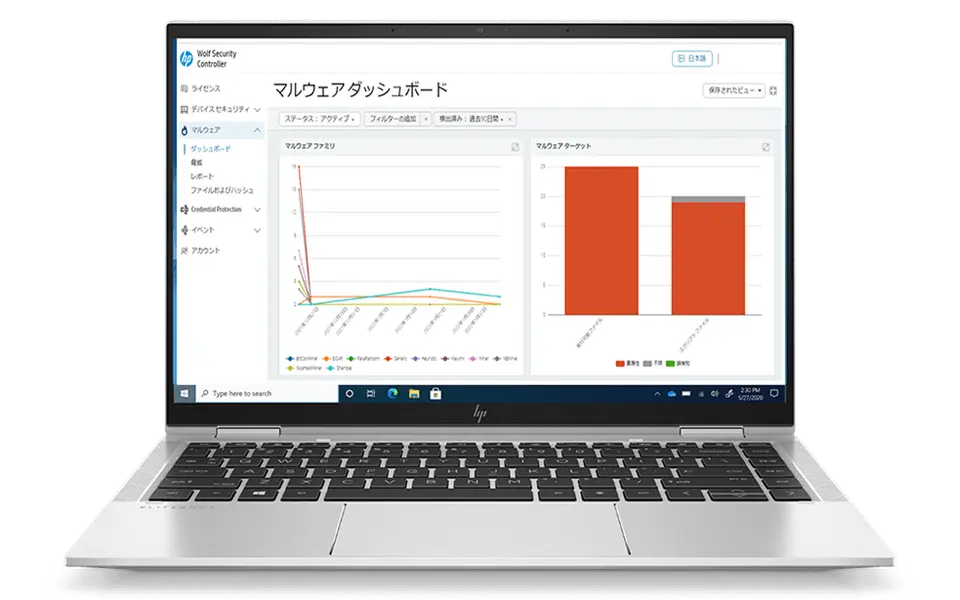
HP Sure Click Enterprise
こんなお悩みはありませんか?
- NGAVやEDRを突破する脅威や
ゼロデイ攻撃への対策をしたい - EDRのアラート負荷や復旧
にかかる工数を軽減したい - インターネット分離や
VDI環境のコストを下げたい
HP Sure Click Enterprise
なら
米国防総省も採用する
強力なセキュリティを実現!
HP Sure Click Enterprise
の特徴
特徴1 マイクロ仮想マシン(MicroVM)
による
脅威の隔離と封じ込め
外部から入手したメールの添付、ダウンロードファイル、USBドライブ内のドキュメントを開く際、タスクごとに独立した使い捨ての「MicroVM」内でファイルを実行。もしマルウェアなどが実行された場合でも、PCヘ影響を及ぼしません。
特徴2 Chromiumベースのセキュアブラウザによる
仮想インターネット分離
表示するWebサイトをタブごとに個別の仮想マシンコンテナ内に隔離します。これに加えネットワークやホワイトリストといった詳細なカスタマイズにより1つのブラウザでインターネット環境とローカルを分離することが可能です。
特徴3 資格情報の保護とフィッシング対策
ユーザーがオンライン上で入力するログイン資格情報をフィッシングサイトなどの悪意ある攻撃から強力に保護します。巧妙に偽装されたフィッシングサイトを検証・検知し、ユーザーに対する自動警告や入力遮断を行うことで、ヒューマンエラーに起因する資格情報の漏洩を未然に防止します。
特徴4 MITRE ATT&CKフレームワークに準拠した
詳細な脅威分析と可視化
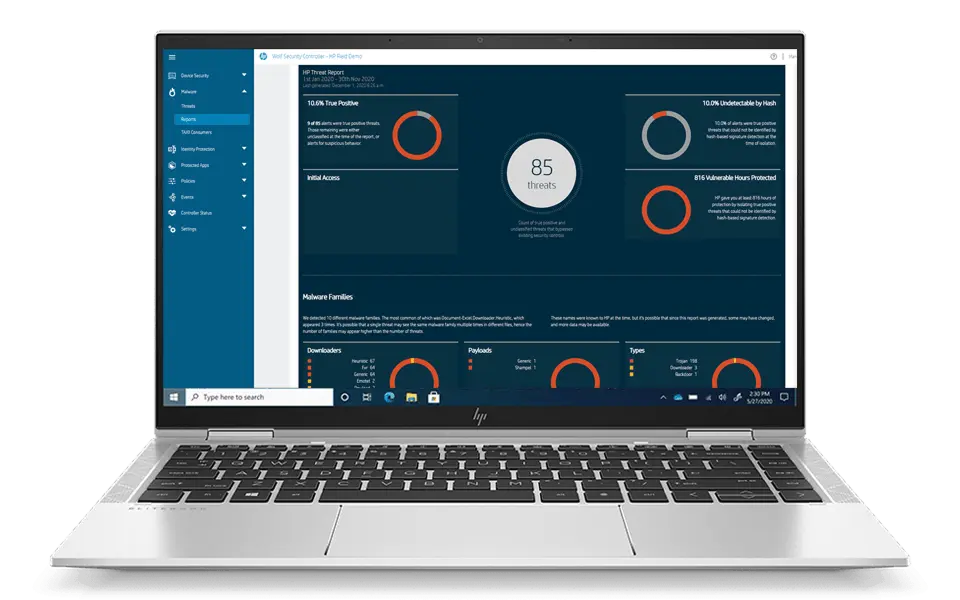
MicroVM内に隔離されたマルウェアが攻撃行動を開始した瞬間に、その一連の挙動を安全な隔離環境下で記録します。収集された脅威インテリジェンスは、業界標準である「MITRE ATT&CK®」フレームワークに基づき、管理サーバーのダッシュボード上にリアルタイムで可視化されます。ログ分析型EDRと比べて無駄な通常ログの保管を排除できます。
ユースケース
- 従業員規模
- 3000名
- 業種
- 金融業
- セキュリティ
運用体制 - セキュリティ専門のチーム(SOC/CSIRT)が存在し、
複数名の専任メンバー運用を行っている
課題背景
EDRの過検知対応や、インシデント発生時の端末復旧作業といったセキュリティ専門チームの運用負荷増大に課題があったため、検知に依存しないHP Sure Click Enterpriseを導入。
導入後
導入の結果、対象ファイルをEDRの監視から外すことで、アラートが大幅に減り、専門チームの緊急対応や調査分析工数が劇的に削減されただけでなく、誰でも簡単に使用できるためセキュリティ教育などの工数も削減。従業員の利便性を損なうことなく、強固な防御とセキュリティ運用の効率化の両立が実現された。